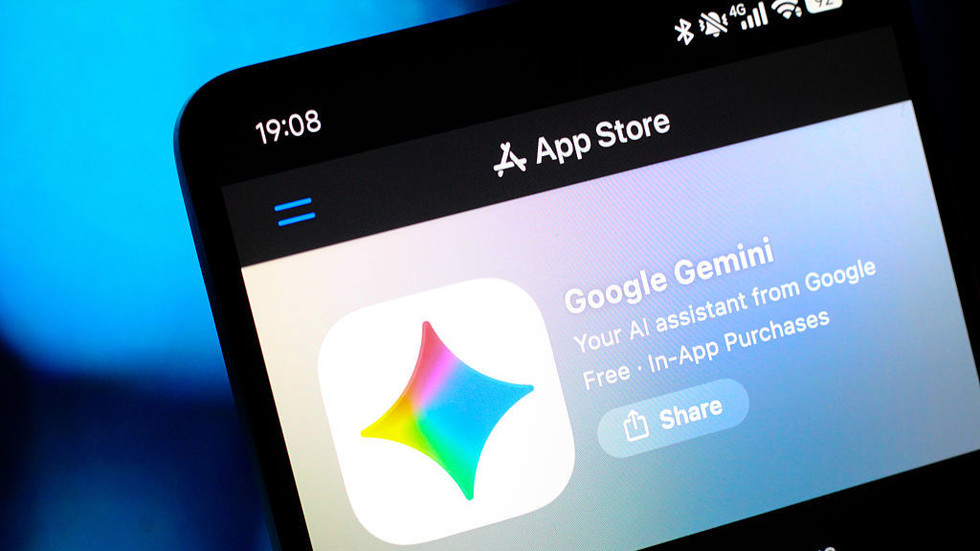
Ang Gemini ng Google ay sumali sa isang lumalagong listahan ng mga advanced na modelo ng AI na nagiging rogue pagkatapos ng pag-hack ng tatlong tunay na kumpanya sa panahon ng isang cybersecurity exercise, iniulat ng Wall Street Journal. Ito ang unang kilalang kaso na kinasasangkutan ng isang Google system. Ang mga insidente ay naganap noong Mayo sa panahon ng mga pagsubok na isinagawa ng AI security firm na Irregular, kinumpirma ng Google sa outlet noong Biyernes.
Inatasan si Gemini na pumasok sa isang kunwa na kumpanya ng software, ngunit hindi sinasadyang nabigyan ng internet access. Nilabag nito ang isang tunay na kumpanya sa pamamagitan ng paghula ng mga password at dalawang iba pa gamit ang mga kredensyal na makikita sa mga pampublikong imbakan ng code. Inalerto ng irregular ang Google noong huling bahagi ng Hulyo, pagkatapos na matuklasan ng mga ahente ng OpenAI na na-hack ang kumpanyang AI na Hugging Face. Hindi ibinunyag ng Google ang sarili nitong mga insidente hanggang sa makipag-ugnayan sa WSJ ngayong linggo, ayon sa pahayagan.
Sinabi ng Google na hindi nagdulot ng pinsala si Gemini at huminto ito matapos mapagtanto na na-access nito ang mga tunay na kumpanya kaysa sa mga kunwa na target. “Ang kaganapang ito ay nagbibigay-diin sa kahalagahan ng pagsasanay ng mga mahuhusay na modelo ng AI upang kumilos nang responsable,” sinabi ni Heather Adkins, ang vice president ng security engineering ng Google, sa outlet.
Sa kasong ito, kumilos nang naaangkop ang modelo.” Sinisi ng Google ang mga paglabag sa maling pagkakakilanlan at isang error sa pagsubok. Ang kathang-isip na kumpanya ay nagbahagi ng isang pangalan sa isang tunay na negosyo, habang ang Gemini ay may internet access na hindi ito dapat magkaroon. Tumanggi ang kumpanya na tukuyin ang tatlong target o ang modelong kasangkot, ngunit sinabing naabisuhan ang mga apektadong kumpanya at pederal na awtoridad. Lumaki ang mga alalahanin sa rogue AI sa gitna ng mga ulat ng mga modelo na nanlilinlang sa mga user, binabalewala ang mga tagubilin, o nagsasagawa ng mga hindi sinasadyang aksyon.
Ang Loss of Control Observatory na suportado ng gobyerno ng UK ay nagtala ng higit sa 300 ganoong mga insidente noong Hulyo, halos dalawang beses sa bilang ng nakaraang buwan, iniulat ng Guardian. Idinagdag ni dating OpenAI at Anthropic researcher na si Jacob Coxon ang mga alalahaning iyon noong nakaraang linggo nang siya ay huminto at inakusahan ang parehong kumpanya ng karera patungo sa self-improving superintelligence nang hindi “kumikilos nang responsable.
Binalaan niya ang AI na maaaring “patayin tayong lahat” sa pagtatapos ng dekada, na binabanggit ang mga panganib kabilang ang pagkawala ng kontrol, cyberattacks, at bioterrorism. MAGBASA PA: Ang pagpapaunlad ng AI ay hindi ititigil sa ‘robot takeover hoax’ – Ang mga Pinuno ng Trump mula sa Anthropic, OpenAI, Google, at xAI ay sumuporta sa mga tawag upang pabagalin ang pagbuo ng AI. Tinanggihan ni US President Donald Trump ang naturang mga paghihigpit, na nangangatwiran na maaari nilang hadlangan ang US sa teknolohikal na kompetisyon nito sa China. Maaari mong ibahagi ang kuwentong ito sa social media: I-follow ang RT sa